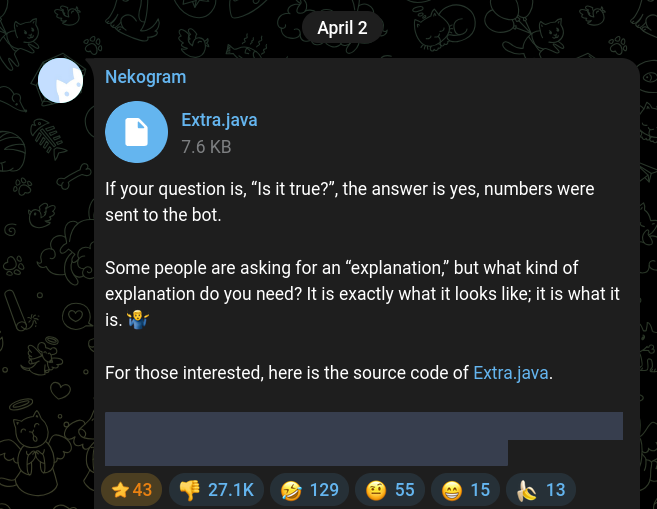
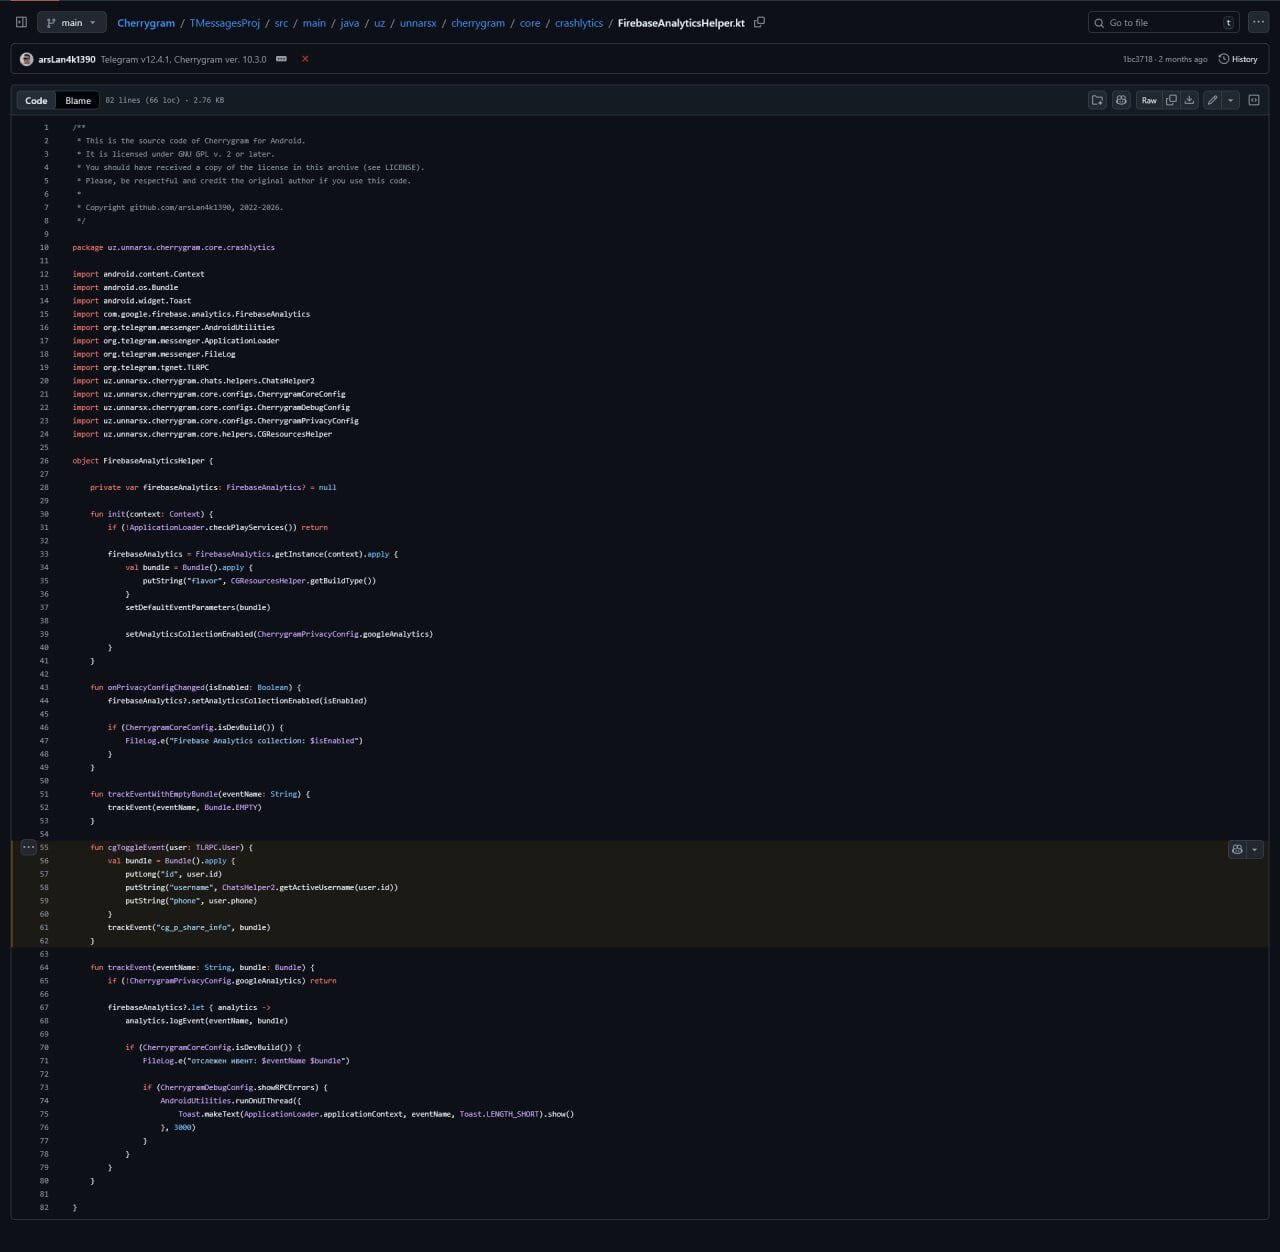
السؤال عن Cherrygram مهم، والجواب العملي لا يحتاج تفكيك التطبيق. أي عميل تيليجرام غير رسمي يحتفظ بجلسة حسابك يقدر يصل إلى رقم الهاتف المرتبط بالحساب، لأن الرقم جزء من هوية الحساب وليس ملفاً مخفياً عن التطبيق. المصدر المفتوح لا يكفي وحده؛ من يبني النسخة يستطيع إضافة إرسال للرقم في تحديث لاحق، والمستخدم لن يلاحظ ذلك من الواجهة. لذلك إن كنت تستخدم Nekogram أو Cherrygram فاحذفهما، ثم افتح الجلسات النشطة في تطبيق تيليجرام الرسمي وأنهِ كل جهاز لا تعرفه، وفعّل التحقق بخطوتين إن لم يكن مفعّلاً. بعد الحذف راجع أذونات الهاتف وجهات الاتصال حتى لا يبقى تطبيق قديم قادراً على قراءة الرقم من الشريحة. لا تثبت عميل مراسلة من ملف خارجي فقط لأن فيه مزايا إضافية؛ النسخة الرسمية مع التحقق بخطوتين أقل عرضة لتسريب الرقم.