هذا وضع جديد وما زلنا نجمع المعلومات. وإليكم ما نعرفه حتى الآن:
أصدر مشروع xz/liblzma الإصدارين 5.6.0 و5.6.1.
أدى الجمع بين هذا والتصحيحات التي تم إجراؤها بواسطة بعض التوزيعات للتفاعلات بين liblzma وlibsystemd وsshd إلى موقف يمكن فيه للمهاجم اختراق النظام عن طريق إرسال حمولة ضارة إلى خادم sshd.
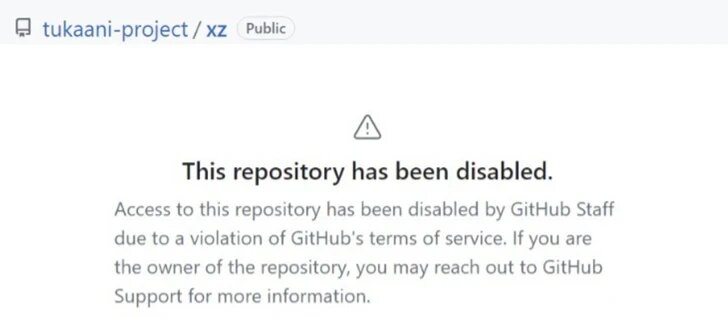
نحن محظوظون. يؤثر هذا فقط على أنظمة AMD64 Linux. في الوقت الحالي، يشير التحليل غير الكامل للثغرة الأمنية إلى أن هذا يستهدف فقط وظيفة RSA محددة مستخدمة في sshd. الاستغلال موجود في البرية. وهذا أيضًا إصدار جديد جدًا من xz/liblzma، لذا لم يتم نشره على نطاق واسع بعد. من غير المحتمل أيضًا أن يؤثر هذا على أي شيء آخر غير Glibc (بسبب دعم glibc IFUNC)، لذلك إذا كنت تستخدم musl أو تطبيق libc آخر، فمن المحتمل أنك آمن.
إذا كنت تستخدم توزيعًا لم يصدر بعد xz 5.6.0 أو 5.6.1، فمن المحتمل أنك آمن.
إذا كنت تقوم بتشغيل Debian sid، أو Fedora 40، أو Fedora Rawhide، أو openSUSE Tumbleweed، أو openSUSE MicroOS، شغّل التحديثات الآن.
فيما يلي التوزيعات التي من المحتمل أن يتم إصدارها (وفقًا للإعادة):
٠ Alpine Edge
٠ Arch
٠ Cygwin
٠ Exherbo
٠ Gentoo
٠ Homebrew
٠ KaOS
٠ MacPorts
٠ Manjaro Testing
٠ NixOS Unstable/nixpkgs unstable
٠ OpenIndiana
٠ OpenMamba
٠ OpenMandriva Rolling
٠ Parabola
٠ PCLinuxOS
٠ Pisi Linux
٠ pkgsrc current
٠ Ravenports
٠ Slackware current
٠ Solus
٠ Termux
٠ Wikidata
إذا كنت تستخدم أحد هذه التوزيعات، فيجب عليك التحقق لمعرفة ما إذا كنت تستخدم الإصدار 5.6.0 أو 5.6.1 من xz. إذا كنت كذلك، فيجب عليك الرجوع إلى الإصدار 5.4.6. إذا لم تتمكن من الرجوع إلى إصدار سابق، فيجب عليك تعطيل خوادم SSH العامة حتى تتمكن من الرجوع إلى إصدار سابق.
في الوقت الحالي، نعتقد أن الإصدار 5.4.6 ليس عرضة لهذا الاستغلال. إذا كنت تستخدم إصدارًا مختلفًا، فيجب عليك التحقق من القائمة البريدية الأمنية الخاصة بالتوزيع الخاص بك لمعرفة ما إذا كنت معرضًا للخطر. إذا لم تكن مشتركًا بالفعل في القائمة البريدية الأمنية الخاصة بالتوزيع، فيجب عليك القيام بذلك الآن.
إليك كيفية معرفة ما إذا كنت تستخدم الإصدار المتأثر:
اكتب في الطرفية
xz --version
إليك ما يبدو عليه الإخراج في الإصدار الذي عُرضة للاختراق:
$ xz --version
xz (XZ Utils) 5.6.1
liblzma 5.6.1
لمزيد من المعلومات. قد تكون النصائح الأمنية الخاصة بـ Red Hat مفيدة.
